
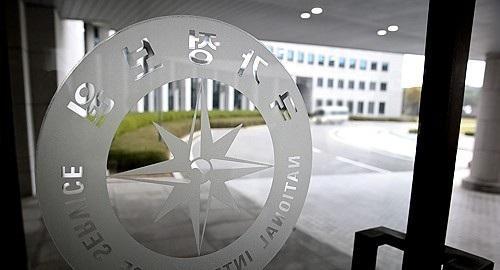
국가정보원이 최근 금융권 해킹 사고를 계기로 중앙부처와 지방자치단체 등 전국 2100여개 기관에 자체 보안점검을 긴급 요청했다.
국정원은 3일 각 기관이 배포된 체크리스트에 따라 외부 인터넷 접점의 보안 상태와 보안관제 체계 가동 여부, 보안패치 적용 현황 등을 확인하도록 했다고 밝혔다.
이번 점검은 외부에 노출된 시스템과 미처 보완되지 않은 취약점 등 공격자가 침투 경로로 악용할 수 있는 이른바 ‘공격 표면’을 줄이는 데 초점을 맞췄다.
공공 부문 주요 정보통신기반시설에 대해서는 국정원이 직접 취약점 점검에 나섰다. 주요 기반시설의 정보시스템과 인터넷이 연결되는 접점을 살펴보고 있으며, 이달 중순까지 점검을 마칠 계획이다.
국정원은 인공지능(AI)을 활용한 해킹을 비롯해 사이버 공격 방식이 고도화하는 상황에 대응하기 위해 지난 5월부터 행정안전부 등 관계기관과 합동 점검도 진행해 왔다.
합동 점검 대상은 공공 부문의 핵심 제어시스템과 대국민 웹서비스, 보안장비 등이다. 국민 생활과 밀접한 주요 시스템에 대해서는 별도의 정밀 점검을 실시하고 발견된 취약점에 대한 개선 조치를 진행했다.
우주성 기자wjs89@ajunews.com
기자의 다른기사
©'5개국어 글로벌 경제신문' 아주경제. 무단전재·재배포 금지






