
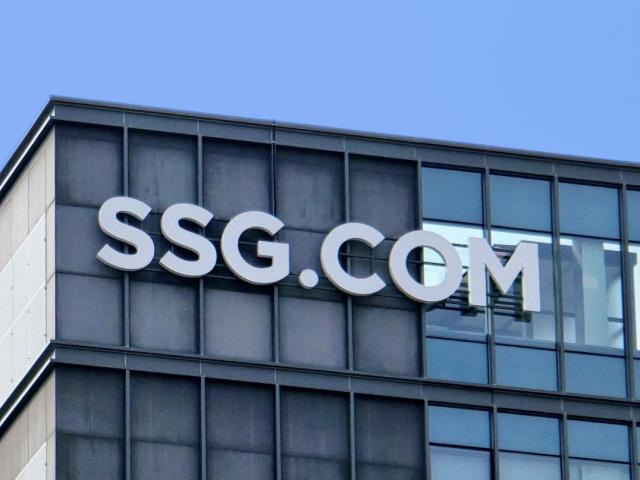
SSG닷컴 사옥 외벽 로고 [사진=SSG닷컴]
신세계그룹의 이커머스 계열사 SSG닷컴에서 일부 고객의 개인정보가 유출되는 사고가 발생했다. 외부인이 시스템의 보안 취약점을 이용해 고객 정보를 무단으로 조회한 것으로 파악됐다. 회사는 관계 기관에 사고를 신고하고 추가 보안 조치에 나섰다.
SSG닷컴은 일부 고객의 개인정보가 외부 비인가자에게 노출된 사실을 확인하고 해당 고객에게 개별 통지했다고 6일 밝혔다.
유출된 정보는 대부분 고객 성명과 내부 식별용 고객번호다. 정확한 유출 대상 고객 수는 공개하지 않았다.
이번 사고는 응용프로그램 인터페이스(API)의 취약점을 이용한 외부의 불법적인 접근으로 발생했다. API는 서로 다른 프로그램이나 시스템이 데이터를 주고받도록 연결하는 기술이다. 외부 비인가자가 이 과정의 취약점을 악용해 고객 정보를 조회한 것으로 파악됐다.
SSG닷컴은 지난 4일 개인정보 유출 사실을 파악한 뒤 추가적인 보안 강화 조치를 진행했다. 5일에는 한국인터넷진흥원(KISA)에, 6일에는 개인정보보호위원회에 사고를 신고했다.
회사 측에 따르면 현재까지 이번 유출에 따른 추가 피해는 확인되지 않았다. 다만 유출된 정보의 정확한 범위와 피해 고객 수가 공개되지 않은 만큼 사고 규모를 파악하기 위해서는 추가 확인이 필요한 상황이다.
SSG닷컴 관계자는 “관계 기관에 신고를 완료했으며, 관련 고객에게 유출 사실을 개별 안내했다”며 “고객 피해 예방과 재발 방지를 위해 최선을 다하겠다”고 말했다.
조재형 기자grind@ajunews.com
기자의 다른기사
©'5개국어 글로벌 경제신문' 아주경제. 무단전재·재배포 금지






