
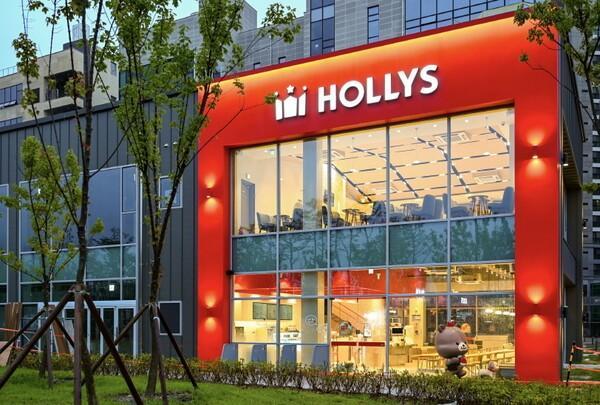
19일 업계에 따르면 커피전문점 할리스는 이날 공식 입장문을 내고 한국인터넷진흥원(KISA)에 신고한 개인정보 유출 규모가 약 276만건이라고 밝혔다. 중복 회원을 포함해 2009년부터 2020년 2월 11일까지의 누적 고객 데이터로 추정된다. 유출 항목은 아이디·비밀번호와 이름, 생년월일, 전화번호, 주소, 이메일, 중복가입확인정보(DI), 서비스 이용 관련 정보 등이다.
할리스는 가상화폐 채굴을 목적으로 멤버십 정보를 사용하는 클라우드 서비스에 비정상적인 접근이 이뤄진 것으로 파악하고 있다.
할리스는 지난 16일 멤버십 시스템에 비인가 접근이 발생해 개인정보가 유출된 사실을 확인하고 18일 밤 고객에게 개별 안내 메시지를 보냈다. 회사가 파악한 유출 시점은 지난달 3일부터 이달 7일 사이다. 공격이 시작된 뒤 한 달 넘게 침해 사실을 알아채지 못한 셈이다.
사고 이후 고객 안내 방식도 충분했는지를 두고 비판이 나온다. 홈페이지 첫 화면에는 개인정보 유출 사실을 알리는 팝업이나 별도 배너가 노출되지 않아 이용자가 공지사항을 직접 찾아 들어가야 관련 내용을 확인할 수 있다. 자신의 정보가 실제 유출됐는지 확인할 수 있는 별도 조회 절차도 마련되지 않은 상황이다.
패션 플랫폼 29CM에서도 지난 8월 27일 주문정보 조회 연동 기능(API)에 외부의 비정상적인 접근이 발생했다. 이름 13만8841건과 이름·이메일·휴대전화번호·배송정보가 포함된 2만1011건 등 약 16만건의 개인정보가 유출됐다.
6월 4일에는 CU편의점 택배를 운영하는 BGF네트웍스가 외부 해킹으로 이름·주소·연락처 등 고객정보가 유출된 사실을 확인했다. 지난해에도 GS리테일, BYN블랙야크, 아디다스코리아, 디올, 티파니앤코, 까르띠에, 머스트잇, 루이비통, 쿠팡 등에서 고객정보 유출 사고가 발생했다.
업계가 사이버 공격에 민감한 이유는 보유한 정보의 범위가 넓기 때문이다. 유통기업들은 앱과 온라인몰, 멤버십을 통해 이름·연락처·주소는 물론 구매이력과 주문·배송정보까지 관리한다. 온라인몰과 오프라인 매장, 물류시스템이 촘촘하게 연결될수록 공격 지점도 늘어나는 구조다.
해외에서는 위협이 매장 설비로까지 확장됐다. 지난 11~12일 프랑스 슈퍼마켓 약 700곳의 냉장설비가 사이버 공격을 받아 온도 설정이 비정상적으로 변경되는 사고가 발생했다. 일부 설비의 온도는 50도까지 치솟았다. 냉장고 자체보다 여러 매장의 냉장설비를 원격으로 관리하는 시스템과 제어장치가 공격 대상이 된 것으로 알려졌다.
업계는 AI 기반 공격이 자동화·고도화될 가능성에 대비하고 있다. SSG닷컴은 자동화 공격과 비정상 접근 탐지 체계를 강화하고 있고, LF는 랜섬웨어 차단과 개인정보 암호화, 접근권한 관리를 고도화하고 있다. 스타벅스는 공격 IP와 봇 기반 로그인 시도에 대한 모니터링을 강화했으며 CJ제일제당도 고객정보 암호화와 외부 모의해킹 등을 병행하고 있다.
전문가들은 보안 취약점을 사전에 찾아내고 막는 선제 대응이 중요하다고 강조한다. 임종인 고려대 정보보호대학원 교수는 “AI를 활용하면 기존에 놓쳤던 취약점을 훨씬 쉽게 찾아낼 수 있고, 공격도 빠르게 자동화할 수 있다”며 “유통과 물류처럼 상대적으로 보안이 취약한 분야는 고객정보뿐 아니라 매장·물류 시스템까지 공격 대상이 될 수 있는 만큼 AI를 활용한 취약점 점검과 선제 방어 체계를 강화해야 한다”고 말했다.
조재형 기자grind@ajunews.com
기자의 다른기사
©'5개국어 글로벌 경제신문' 아주경제. 무단전재·재배포 금지






