
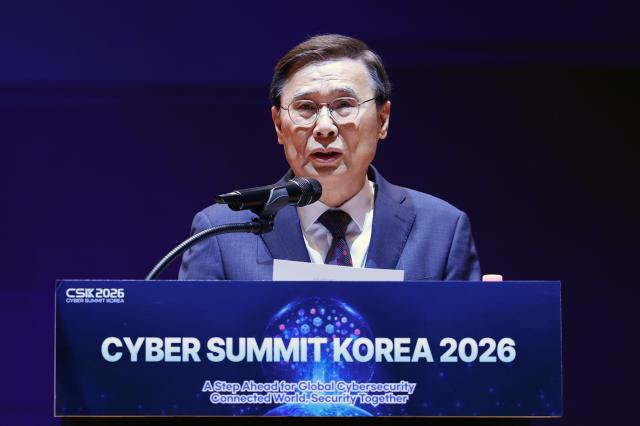
국가정보원은 17일 서울 코엑스에서 글로벌 사이버안보 행사 ‘사이버 서밋 코리아(CSK) 2026’을 개막하고 국가 사이버보안 정책과 AI 안보정책 개편 방향을 공개했다.
ㄱ
먼저 제정된지 올해로 14년이 된 ‘국가 클라우드 컴퓨팅 보안 가이드라인’을 AI와 클라우드 기술 환경 변화에 맞게 손질한다. 공공 분야에 민간 클라우드를 도입할 때 적용되던 보안 기준도 국제 표준과 기술 환경을 반영해 개선할 예정이다.
클라우드 등급체계 기준도 시스템에서 데이터로 바꾼다. 현재는 시스템 중요도에 따라 상·중·하 등급으로 구분하지만, 개정안에서는 국가 망 보안체계(N2SF)에 맞춰 데이터 중요도에 따라 기밀(C), 민감(S), 공개(D) 정보로 구분한다.
클라우드 보안 검증체계도 개편한다. 과학기술정보통신부가 평가·인증한 내용을 바탕으로 국정원이 보안 준수 여부를 확인하는 방식에서 국정원 중심의 검증체계로 통합·운영하는 방안을 추진한다.
국정원은 2028년까지 국가 취약점 데이터베이스(DB)를 구축하고 국내외에서 유통되는 상용 및 공개 소프트웨어의 취약점 정보를 수집할 계획이다. 취약점 신고·조치·공개 제도도 올해 시범사업을 거쳐 2028년 국가 공공기관으로 확대할 예정이다.
망 보안체계도 기존 망분리 중심에서 N2SF로 전환한다. 올해 5월 개정된 국가 사이버보안 기본지침을 기반으로 업무 환경과 데이터 중요도 등을 고려해 보안 수준을 적용하는 체계를 고도화한다.
AI 자체에 대한 보안 정책도 마련한다. 국정원은 지난해 AI 안보위협에 대응하기 위해 국가인공지능안보센터를 출범시켰다. 올해 상반기에는 290여개 국가·공공기관을 대상으로 AI 도입 및 보안관리 실태를 조사하고, 이 가운데 17개 기관을 대상으로 AI 시스템 보안점검과 보안 검증 활동(레드티밍)을 진행하고 있다.
©'5개국어 글로벌 경제신문' 아주경제. 무단전재·재배포 금지






