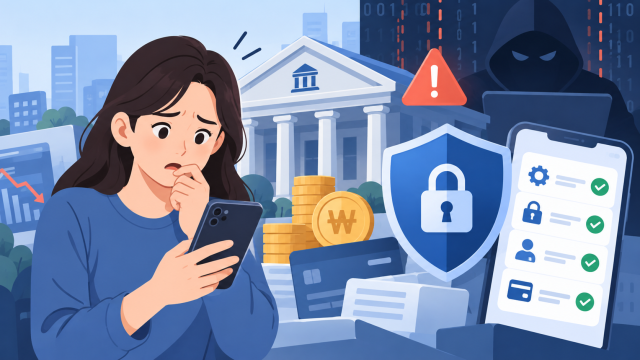
최근 은행과 저축은행·캐피탈 등에서 해킹과 개인정보 유출 사고가 잇따르면서 금융소비자들의 불안이 커지고 있다. 유출 정보를 악용한 명의도용과 보이스피싱 등 2차 피해를 막기 위해 안심차단서비스와 계좌 보안 설정을 점검할 필요가 있다.
8일 금융권에 따르면 최근 신한·KB국민·하나·BNK부산은행과 예가람·웰컴저축은행, 현대캐피탈 등 7개 금융사에서 해킹 및 정보 유출 사고가 발생했다. 유출 정보에는 고객의 이름과 전화번호뿐 아니라 연소득, 대출 산출 한도 등 대출 관련 정보도 포함된 것으로 알려졌다.
현재까지 계좌 비밀번호나 일회용 비밀번호(OTP)가 유출된 것으로 확인되지는 않았다. 그러나 이름과 연락처, 소득·대출 정보 등을 조합하면 금융회사 직원을 사칭해 접근하는 데 악용할 수 있다. 상담 상대가 자신의 금융정보를 알고 있더라도 직원이라고 믿어서는 안 되며, 해당 금융회사의 공식 대표번호로 연락해 사실 여부를 확인해야 한다.
명의도용 금융거래를 예방하려면 ‘금융거래 안심차단서비스’를 활용할 수 있다. 당장 대출이나 신용카드 발급 계획이 없다면 ‘여신거래 안심차단’을 통해 본인 명의의 신용대출과 카드론, 신용카드 신규 발급, 할부금융 등 새로운 여신거래를 사전에 차단할 수 있다.
안심차단서비스는 거래 중인 금융회사 영업점이나 은행 앱, 금융결제원 어카운트인포 등에서 신청할 수 있다. 서비스별 지원 여부는 이용 금융회사와 앱에서 확인하면 된다. 차단 해제는 사기범의 무단 해제를 막기 위해 영업점에서 대면으로 본인확인을 거쳐야 한다.
평소 사용하는 계좌의 거래 설정도 점검해야 한다. 은행 앱에서 1회·1일 이체한도를 실제 필요한 수준으로 조정하고, 입출금 알림을 설정해 이상 거래를 빨리 확인할 수 있도록 하는 것이 좋다. 어카운트인포의 계좌·대출 조회 기능 등을 통해 사용하지 않는 계좌나 본인도 모르는 대출이 있는지도 살펴볼 필요가 있다.
스마트폰에 금융 관련 개인정보를 저장하는 습관도 주의해야 한다. 신분증과 보안카드 사진, 계좌 비밀번호, 금융앱 로그인 정보 등을 사진첩이나 메모장에 보관하면 휴대전화 분실이나 악성 앱 감염 때 한꺼번에 노출될 수 있다. 제출 등을 위해 촬영한 신분증 사본은 사용 후 삭제하고, 금융앱 비밀번호는 다른 서비스와 다르게 설정하는 것이 좋다.
개인정보 유출 안내를 받았다면 금융감독원 금융소비자정보포털 ‘파인’의 ‘개인정보노출자 사고예방시스템’에 등록하는 방법도 있다. 등록하면 금융회사에 개인정보 노출 사실이 공유되고, 해당 명의의 금융거래 때 본인확인 절차가 강화된다. 신규 거래를 사전에 차단하는 안심차단서비스와는 기능이 다르다.
한 금융권 관계자는 “최근 금융권을 겨냥한 해킹 공격이 잇따르는 만큼 금융회사의 보안 강화뿐 아니라 소비자 스스로 금융거래 환경을 점검하는 노력도 중요해졌다”며 “사용하지 않는 금융서비스는 미리 차단하고 이체한도와 거래 알림 등을 실제 이용 패턴에 맞게 설정하는 것만으로도 금융사기 피해 위험을 줄이는 데 도움이 될 수 있다”고 말했다.
김윤섭 기자angks678@ajunews.com
기자의 다른기사
©'5개국어 글로벌 경제신문' 아주경제. 무단전재·재배포 금지