
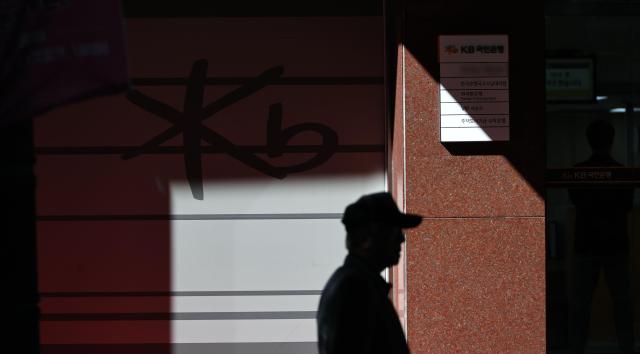
신한은행에 이어 KB국민은행에서도 해킹으로 고객 정보가 유출되는 사고가 발생한 2일 서울 시내의 한 KB국민은행 모습 [사진=연합뉴스]
올해 들어 아이엠뱅크(iM뱅크)와 바로저축은행에서 악성코드 감염 사고가 발생한 것으로 확인됐다. 금융사를 겨냥한 사이버 공격이 잇따르면서 전자금융 침해사고가 더욱 늘어날 수 있다는 우려가 나온다.
4일 연합뉴스가 국회 정무위원회 소속 박준태 국민의힘 의원실을 통해 금융감독원에서 제출받은 자료에 따르면 iM뱅크는 지난 8월 28일 악성코드 감염으로 취약점을 이용한 이상거래탐지시스템(FDS) 공격을 받았다.
바로저축은행에서는 지난 4월 12일 악성코드 감염으로 임직원 정보가 유출되는 사고가 발생했다. 다만 두 사건 모두 서비스 중단이나 고객 정보 유출 등은 보고되지 않았다.
2024년 1월부터 올해 8월 말까지 금융권에서 발생해 금감원에 보고된 전자금융 침해사고는 모두 14건으로 집계됐다. 업권별로는 은행이 6건으로 가장 많았고 보험 4건, 여신전문금융 2건, 증권과 저축은행이 각각 1건이었다.
은행권에서는 SC은행이 2024년 1월 16일과 지난해 5월 16일 두 차례 보안 취약점을 노린 해킹 피해를 입었다. iM뱅크 역시 2024년 11월 24일 보안 취약점 공격을 받은 바 있다.
서비스를 마비시키거나 접속을 방해하는 공격 사례도 있었다. 우리은행은 2024년 2월 서비스 거부 공격으로 해외 점포의 인터넷뱅킹 접속이 지연됐고, 같은 해 10월에는 KB국민은행의 뱅킹 로그인 서비스가 같은 유형의 공격으로 차질을 빚었다.
증권업권에서는 노무라금융투자가 지난해 5월 악성코드에 감염돼 일부 직원이 시스템에 접속하지 못하는 피해를 입었다.
보험사들의 피해도 이어졌다. KB라이프생명보험과 미쓰이스미토모해상은 각각 보안 취약점을 이용한 해킹 공격을 받았고, 악사손해보험은 지난해 8월 서비스 거부 공격으로 홈페이지 접속·조회가 불가했다.
서울보증보험은 지난해 7월 랜섬웨어 감염으로 서버에 장애가 발생해 64시간31분 동안 서비스가 멈췄다. 이 사고로 소비자에게 지급된 피해 배상액은 1191만원이었다.
여신전문금융업권에서는 피해 규모가 더 컸다. 롯데카드는 지난해 8월 악성코드 감염으로 고객 297만명의 신용정보가 유출되는 사고를 겪었다. 하나카드에서는 지난해 6월 서비스 거부 공격으로 하나머니 서비스 접속이 지연됐다.
전자금융업권에서도 올해 8월 말 기준 6건의 침해사고가 발생했다. 지난 8월에는 토스페이먼츠와 코엠페이먼츠에서 잇따라 보안 취약점을 노린 해킹 사고가 발생했다. 이 가운데 토스페이먼츠에선 고객정보 2671건이 유출되는 피해를 봤다.
금융당국은 금융사들에 지속적으로 정보보호 체계 강화를 주문하고 있지만 사이버 공격 수법이 갈수록 고도화하면서 우려도 커지고 있다. 특히 지난달 말 신한은행을 시작으로 주요 시중은행을 넘어 저축은행, 캐피탈업계까지 해킹 피해가 확산하면서 당국과 업계가 총력 대응에 나섰다.
박준태 의원은 "금융당국이 보안 강화 당부만 되풀이할 것이 아니라 침해사고의 원인과 금융권 보안체계의 허점을 전면적으로 점검해야 한다"며 "특히 AI를 활용한 자동화 해킹 등 공격 수법이 빠르게 진화하는 만큼, 사후 수습이 아닌 선제적 대응체계를 구축해야 한다"고 강조했다.
김지윤 기자yoon0930@ajunews.com
기자의 다른기사
©'5개국어 글로벌 경제신문' 아주경제. 무단전재·재배포 금지






