
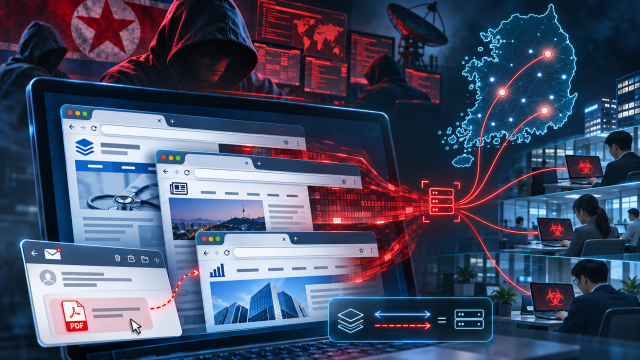
미국의 소리(VOA) 방송은 12일 유럽에 본사를 둔 사이버보안업체 '이셋(ESET)'의 'APT(특정 대상을 지속적으로 노리는 조직적인 사이버공격)' 보고서를 인용해 "우크라이나 전쟁에서 중요성이 커진 드론 기술과 제조 지식을 확보해 북한의 자체 생산 능력을 높이려는 목적일 수 있다"며 이같이 보도했다.
보도에 따르면 유럽의 방산업체 사례에서 한 직원에게 비밀번호가 설정된 압축 파일이 전달됐는데, 파일에는 글로벌 대형 방산업체 'BAE 시스템스'의 채용 문서처럼 꾸민 PDF 파일과 악성 기능을 담은 문서 열람 프로그램이 함께 들어 있었다. PDF 파일은 일반 프로그램으로는 정상적으로 열리지 않도록 만들어 채용 조건을 확인하려는 직원이 함께 받은 프로그램을 실행하도록 유도했다. 이셋은 해당 프로그램이 가짜 채용 문서를 보여주면서 악성코드를 실행하도록 설계됐다고 설명했다.
이셋은 "드론의 새로운 운용 전술과 기술이 개발되고 시험되고 있으며 전장에서 중요성과 효용성이 커지고 있는 만큼 관련 지식과 제조 공정을 확보하면 북한의 자체 드론 생산 능력 개발에 도움이 될 수 있다는 분석"이라고 밝혔다.
한편 라자루스가 드론 분야에 관심을 보인 것은 처음이 아니다. 이셋이 지난해 북한 관련 활동을 분석해 공개한 뒤 한동안 나타나지 않다가 올해 6월께 다시 시작한 것으로 전해졌다.
©'5개국어 글로벌 경제신문' 아주경제. 무단전재·재배포 금지






