
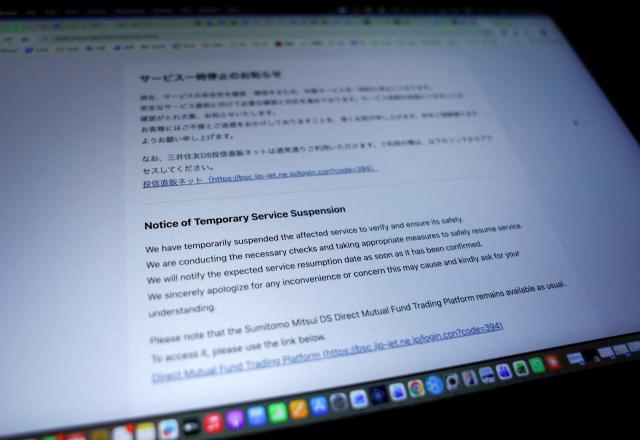
프로그래밍 언어 PHP에서 중대한 보안 취약점이 발견돼 전 세계적으로 비상이 걸린 가운데 일본에서도 은행·통신사 등이 잇따라 일부 인터넷 서비스를 일시 중단했다. 공격 피해를 예방하고 보안 업데이트를 적용하기 위한 조치다. 다카이치 사나에 일본 총리도 자신의 홈페이지를 일시 폐쇄했고, 일본 정부는 주요 기반시설 사업자 등에 신속한 보안 업데이트를 촉구했다.
22일 니혼게이자이신문(닛케이)에 따르면 미쓰비시UFJ은행은 이날 임시 시스템 점검으로 일부 인터넷 서비스를 일시 중단한다고 발표했다. 투자신탁 계좌 개설과 소액투자 비과세제도(NISA) 이용 신청, 주택담보대출 사전심사 등이 대상이다. 닛케이는 PHP 취약점에 따른 조치로 보인다고 전했다. 다이와증권도 온라인 거래용 계좌 개설과 주소 변경 등 홈페이지를 통한 업무를 중단했다.
교도통신에 따르면 시즈오카은행은 21일 인터넷뱅킹을 일시 중단한다고 발표했다. 다만 일본 전국은행협회는 은행 간 결제 차질은 확인되지 않았다고 밝혔다.
관공서에서도 차질이 빚어졌다. 요미우리신문에 따르면 일본 기상청은 22일 오전 3시 30분께부터 홈페이지 일부를 닫아 최신 기온·강수량과 화산 활동 자료를 볼 수 없게 됐다. 기상청은 공격 피해를 막기 위한 예방 조치라며 기상 경보와 쓰나미 경보 등 방재 정보에는 차질이 없다고 설명했다.
PHP는 웹사이트에서 이용자가 정보를 입력하거나 상품을 주문할 때 이를 처리하는 프로그래밍 언어다. 아사히에 따르면 PHP 보안팀이 발표한 취약점 두 건은 보안 취약점의 심각성을 0~10점으로 평가하는 국제 지표 ‘CVSS’에서 각각 9.2점을 받았다. 가장 심각한 ‘긴급’ 등급이다. 수정 프로그램은 21일 오후 11시께 공개됐다.
다카이치 총리는 21일 밤 X에 “오늘 밤 조치해 달라는 매우 긴급한 요청”이라며 웹사이트 운영을 잠시 멈추는 것도 위험을 줄이는 데 효과적이라고 밝혔다. 실제로 자신의 홈페이지도 같은 날 밤 일시 폐쇄했다. 22일 정오 무렵에는 홈페이지에 다시 접속할 수 있었다.
기하라 미노루 관방장관은 22일 기자회견에서 정부 관련 기관과 주요 기반시설 사업자 등에 보안 업데이트를 요청했다고 밝혔다. 이들 기관과 사업자가 보고한 피해는 없다고 설명했다. 다만 후생노동성과 재무성 등은 운영하는 사이트 가운데 일부를 닫았다고 밝혔다.
한편 요미우리신문에 따르면 보안업체 트렌드마이크로는 22일 아침까지 일본 내 여러 서버를 노린 PHP 취약점 악용 공격을 탐지했다. 다만 피해가 있었는지는 파악하지 못했다고 밝혔다.
보안업체 GMO플랫시큐리티 측은 닛케이에 취약점을 악용하면 사이트를 장악해 작동을 멈추거나 정보를 빼낼 수 있다고 설명했다. 소셜미디어(SNS)에서는 이미 악용 방법에 관한 정보가 돌기 시작했다고 전했다. 인공지능(AI)을 활용하면 여러 사이트를 한꺼번에 공격할 수 있고, 수정 프로그램이 공개된 뒤에는 취약점의 세부 내용도 알려져 악용 위험이 더 커질 수 있다고 경고했다. 그러면서 사이트 운영자들에게 서둘러 보안 업데이트를 하라고 촉구했다.
©'5개국어 글로벌 경제신문' 아주경제. 무단전재·재배포 금지






